


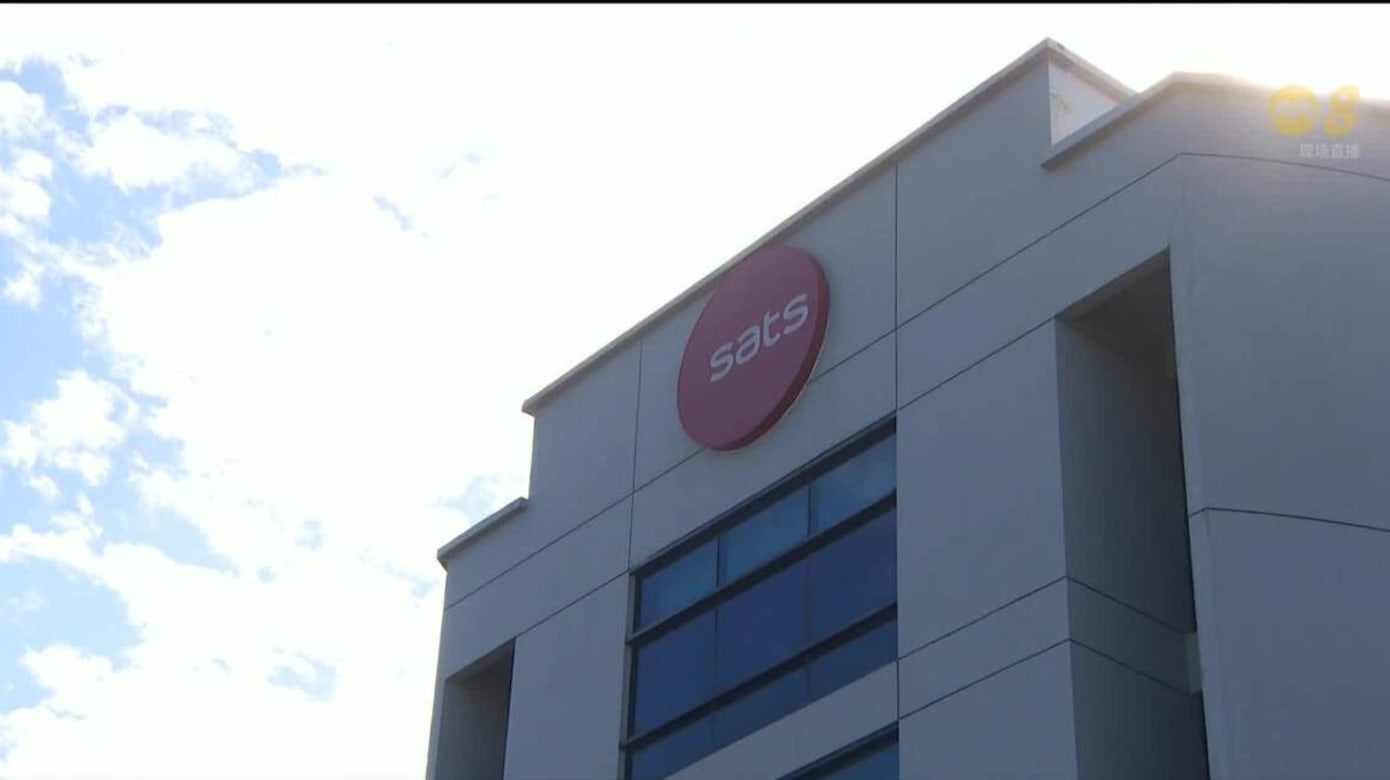

新翔集团(SATS)采用的学校订餐应用Tappee遭网络攻击,导致四所学校的学生个人资料外泄,包括学生姓名、经济援助计划状态、车资卡号码,以及部分家长和监护人的电邮地址。
新翔集团星期二(10日)表示,有不法分子利用Tappee平台的安全漏洞,未经授权恶意入侵系统。
集团的网络安全监测系统发现这起事故后,立即指示应用供应商暂停应用程序。
集团指出,有关应用程序是由第三方供应商Serial Multivision有限公司开发及维护,目前在本地四所学校使用。集团本身的资讯科技设施并未遭到入侵。
外泄资料主要为学生信息
根据目前的调查结果,这起事故涉及孩子的个人资料,包括学生姓名、电邮地址、学生经济援助计划状态、学生车子卡号码,以及部分家长和监护人的电邮地址。
此外,一小部分受影响的记录还包含学生的身高、体重、过敏资料及卡路里摄取量。
不过新翔集团表示,银行或信用卡资料,以及学生身份证明文件的资料或图像均未外泄,因为Tappee应用程序并未收集这些信息。
新翔集团说:“我们已向个人资料保护委员会(PDPC)通报这起事故,并将在调查持续进行期间,全力配合相关当局。”
个人资料保护委员会也向亚洲新闻台CNA证实,已知悉这起事件,并正在展开调查。
学校另作订餐安排
新翔集团已启动应急安排,目前餐食订单由参与计划的学校直接处理,学生的餐食供应不受影响。
此外,集团的网络安全专家正与Serial合作加强系统安全防护、修复已发现的漏洞。
作为预防措施,Tappee应用程序将暂时停止使用,相关安全审查及修复工作仍在进行。
新翔集团也说:“我们理解这起事件可能令受影响的学生、家长及学校感到担忧,并对此深表歉意。我们已联系受影响的学校,目前正陆续通知受影响人士,同时为他们提供适当的指引与支持。”
集团回应CNA询问时表示,为了保护受影响学生及家庭的隐私和利益,不会透露这四所学校的名称。