


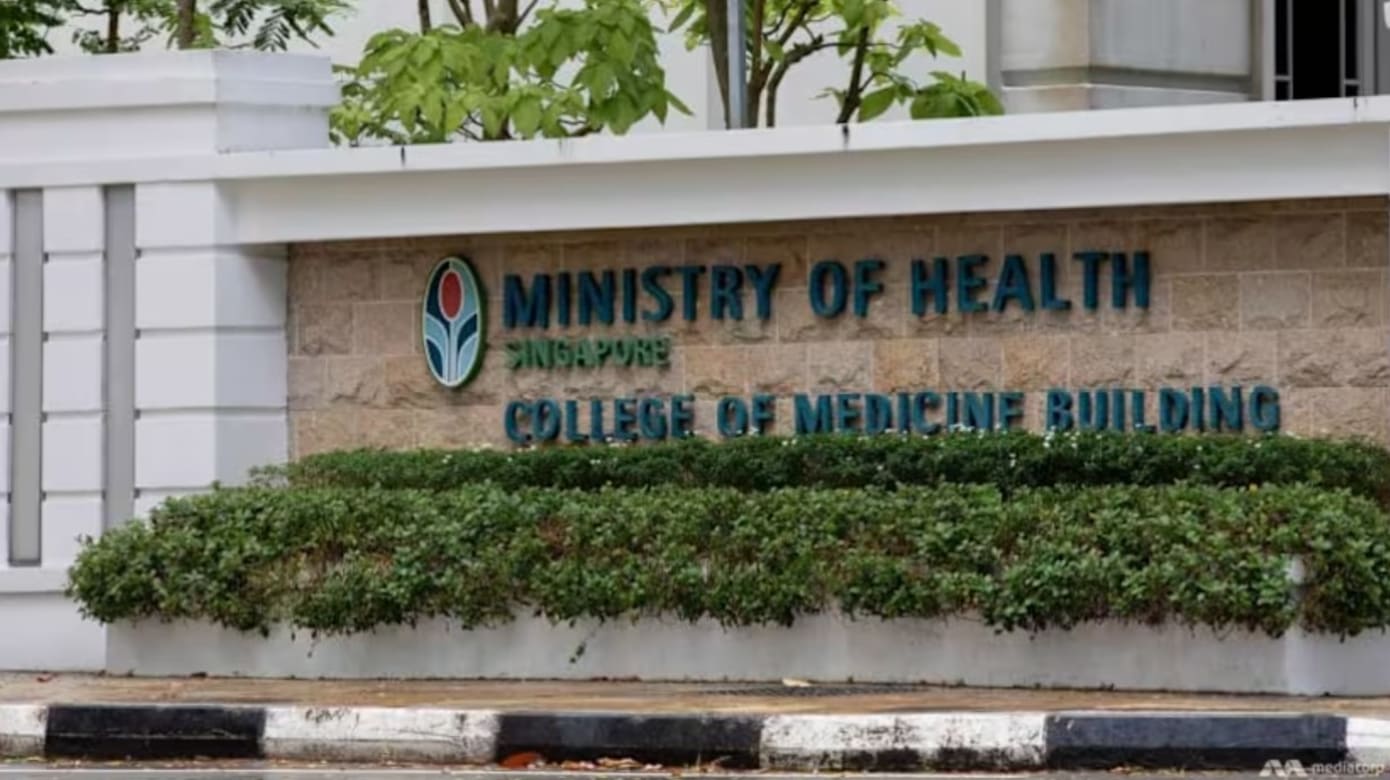

本地近期接连发生多起医疗和医疗相关机构系统遭未经授权访问的网络安全事故。保健卫生部表示,目前没有证据显示病患安全和护理受到影响,也没有发现病患健康记录遭未经授权读取。
保健卫生部今天(12日)发表文告说,受影响的系统包括护联局(Agency for Integrated Care)的预先护理计划资讯科技系统,以及Alliance Medinet、Doctor Anywhere Group、Fullerton Health Group、Minmed Group和新加坡失智症机构CARA应用程序的系统。
当局表示,高度重视这些网络安全事故。
没有影响病患护理运作
保健卫生部说,这些网络安全事故没有导致病患护理服务中断。
截至目前,也没有证据显示病患安全和护理受到影响。据当局所知,这些事故中也没有病患健康记录遭未经授权访问。
不过,保健卫生部正在同受影响机构跟进,以全面了解这些事故可能造成的影响。
受影响机构也正同网络安全顾问以及相关政府机构合作,包括新加坡网络安全局和个人资料保护委员会,进一步调查和处理有关事故。
公共医疗系统加强监控。(图:iStock)
公共医疗系统加强监控
保健卫生部已要求新联科技(Synapxe)和公共医疗机构提高警惕,并加强对公共医疗资讯科技系统潜在网络威胁的监控。
当局也呼吁私人医疗业者检讨并加强网络安全措施,保护系统和医疗资料免受潜在网络攻击。
保健卫生部指出,这些事故再次凸显保持警惕的重要性,即使采取了各种防范措施,所有资讯科技系统仍可能面对蓄意网络攻击的风险。
随着科技发展,尤其是人工智能技术不断进步,系统漏洞可能更容易被发现,网络攻击也可能变得更频繁、更迅速和更具威胁性。
当局提醒所有持牌医疗机构和医疗信息管理系统供应商继续保持警惕,加强网络安全防护,并确保资讯科技资产、系统和病患资料的安全与完整。